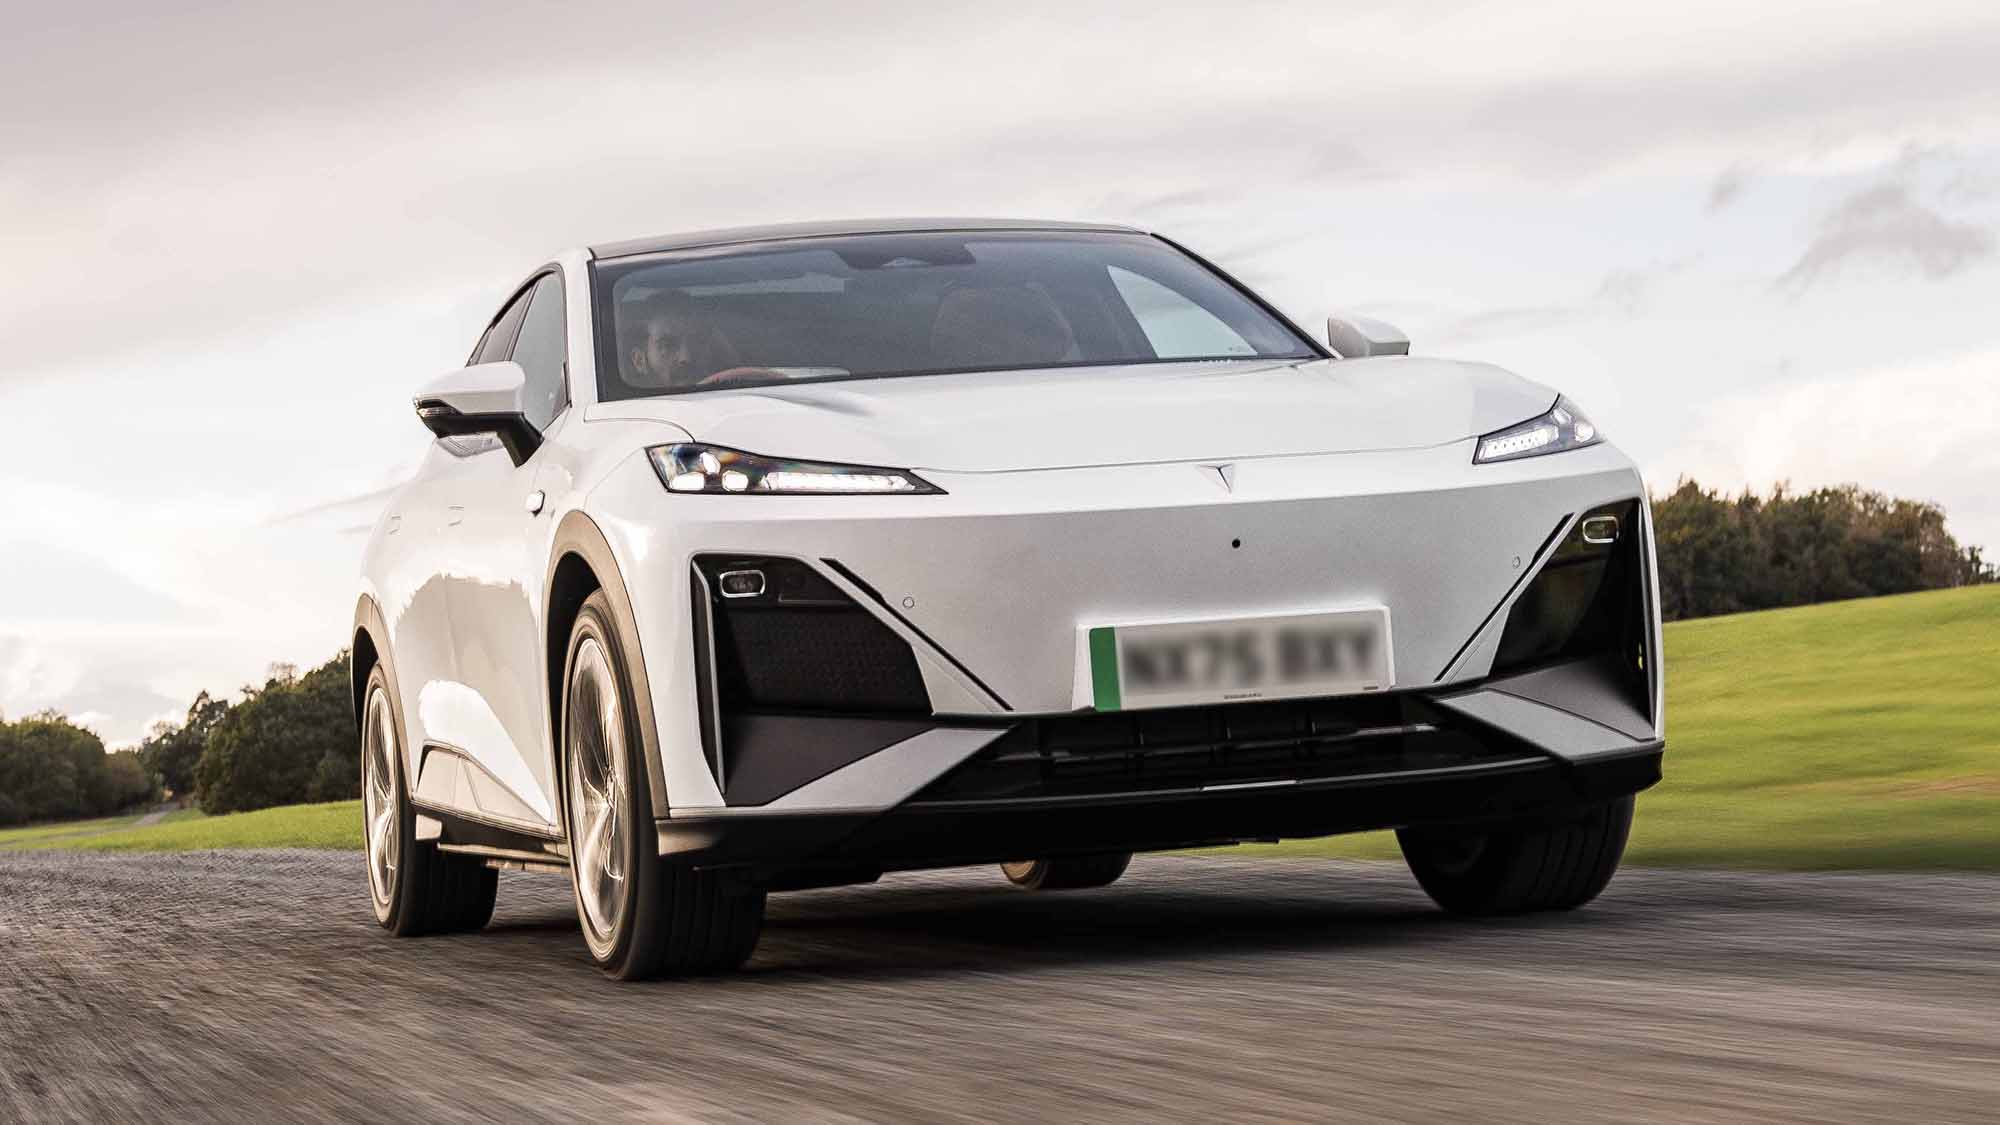
Veículos alugados pelas Forças Armadas norueguesas durante um exercício militar registraram imagens de soldados, deslocamentos e códigos utilizados para acessar instalações protegidas. Pelo menos dois dos automóveis eram da marca chinesa Deepal. O episódio levantou questionamentos sobre a segurança dos veículos conectados e o controle das informações coletadas por seus sistemas eletrônicos, embora não haja evidências públicas de que os dados tenham sido enviados às autoridades chinesas.
A descoberta ocorreu em setembro, durante o exercício Hovedstad, realizado pela Guarda Nacional norueguesa, conhecida como Heimevernet. A operação incluiu atividades de proteção do aeroporto de Oslo em um cenário de crise ou guerra. Segundo informações publicadas pelo jornal norueguês Dagens Næringsliv, os militares perceberam que os veículos utilizados haviam armazenado gravações de suas atividades.
As imagens mostravam soldados entrando e saindo dos automóveis, os trajetos percorridos e as pessoas transportadas. Um dos aspectos mais delicados foi a identificação de códigos digitados para abrir portões e acessar áreas militares restritas. O material permitia observar detalhes sobre a movimentação dos integrantes da operação e os procedimentos utilizados para entrar em determinadas instalações.
Gravações foram apagadas, mas destino dos dados permanece incerto
Os militares apagaram os registros dos veículos aos quais conseguiram ter acesso. No entanto, não foi possível esclarecer publicamente se as informações permaneceram armazenadas exclusivamente nos automóveis ou se alguma parte dos dados foi transmitida para servidores externos ou outros sistemas.
Essa incerteza está no centro da preocupação. Até o momento, as informações divulgadas não demonstram que o fabricante, a empresa responsável pelo aluguel ou o governo chinês tenham recebido as gravações. O episódio evidencia, porém, a dificuldade de determinar quais informações um veículo moderno coleta, onde elas ficam armazenadas e quem pode acessá-las.
Câmeras, sensores de assistência à condução, sistemas de navegação e computadores de bordo transformaram os automóveis em plataformas digitais capazes de registrar muito mais do que os dados necessários para dirigir. Dependendo do modelo e das configurações, esses sistemas podem produzir informações sobre o ambiente externo, os trajetos e o uso do veículo.
Isso não significa que todo automóvel conectado transmita continuamente imagens ou dados para seu fabricante. A capacidade de gravação, o armazenamento local e a transmissão de informações variam de acordo com a tecnologia instalada. No caso norueguês, a questão central é que os militares não tinham conhecimento prévio da extensão das gravações encontradas nos veículos.
Como carros de aluguel foram parar em um exercício militar?
Os automóveis faziam parte de um acordo nacional de locação utilizado pelas Forças Armadas norueguesas. O contrato, firmado em 2024 e válido até 2028, tem valor máximo de 350 milhões de coroas norueguesas, aproximadamente 33 milhões de euros, segundo os valores divulgados na imprensa.
A fornecedora é a First Rent A Car Norway, empresa responsável pela operação da marca Hertz no país. A estrutura empresarial tem conexões com o grupo chinês Geely, que controla a Volvo Cars. Pelo menos dois dos veículos envolvidos no episódio eram da Deepal, marca pertencente à fabricante chinesa Changan.
Segundo as informações publicadas, os carros alugados são utilizados pelas Forças Armadas em atividades cotidianas, exercícios e operações. Durante a operação Hovedstad, a disponibilidade limitada de veículos alternativos contribuiu para que os automóveis continuassem sendo usados mesmo depois da descoberta das gravações.
A relação entre as empresas e seus acionistas, por si só, não comprova que dados dos veículos tenham sido compartilhados com o governo de um determinado país. Para avaliar o risco, é necessário conhecer os sistemas instalados, as condições de acesso remoto, as regras de armazenamento e as possibilidades de transferência das informações.
A Volvo Cars, por exemplo, rejeitou a ideia de que a estrutura de propriedade represente automaticamente um risco de segurança e afirmou que o compartilhamento de dados com a Geely depende de uma base legal. A declaração não esclarece, por si só, todos os aspectos técnicos dos veículos utilizados no exercício, mas evidencia a importância de distinguir a propriedade empresarial do acesso efetivo às informações.
Forças Armadas não adotam proibição geral de veículos chineses
As autoridades militares norueguesas reconhecem os desafios de segurança associados aos sistemas eletrônicos dos veículos, mas afirmam que não existe uma proibição geral ao uso de automóveis fabricados em países específicos.
A Agência Norueguesa de Material de Defesa não divulgou detalhes técnicos do contrato de locação, incluindo exigências relacionadas a câmeras, sensores, localização por satélite, acesso remoto e armazenamento de dados. A justificativa é que as informações envolvem questões de defesa e segurança nacional.
A falta de detalhes públicos dificulta avaliar se os riscos identificados durante o exercício já eram conhecidos quando o contrato foi firmado e quais medidas de prevenção estavam previstas. Também não permite concluir, sem informações adicionais, que os responsáveis pela contratação tenham ignorado deliberadamente os riscos.
A Autoridade Nacional de Segurança da Noruega e o Serviço de Segurança da Polícia já haviam manifestado preocupação com possíveis vulnerabilidades relacionadas a tecnologias e equipamentos de origem estrangeira. O caso dos automóveis amplia esse debate ao mostrar que os riscos não se limitam a sistemas militares convencionais: podem estar presentes em equipamentos comerciais utilizados em atividades sensíveis.
Caso dos ônibus elétricos já havia levantado preocupações
O episódio ocorre em meio a outro debate sobre a segurança de tecnologias chinesas no transporte norueguês. Em 2025, a empresa pública de transporte Ruter anunciou medidas adicionais de proteção depois que testes identificaram que ônibus elétricos fabricados pela chinesa Yutong permitiam ao fabricante acessar sistemas utilizados para atualizações de software e diagnósticos.
Os testes indicaram que o acesso remoto aos sistemas de controle da bateria e da alimentação elétrica poderia, em determinadas circunstâncias, permitir que os veículos fossem desativados. A Ruter ressaltou que essa possibilidade teórica não significava que os ônibus estivessem sendo desligados remotamente ou que houvesse evidências de uso malicioso da tecnologia.
A empresa anunciou o reforço dos requisitos de segurança, o desenvolvimento de barreiras de proteção digital e medidas para aumentar o controle sobre as atualizações recebidas pelos veículos. Também esclareceu que as câmeras dos ônibus não estavam conectadas à internet, afastando o risco de transmissão de imagens por esse sistema específico.
Os dois episódios envolvem tecnologias e riscos diferentes. No caso dos ônibus, a preocupação se concentrou no acesso remoto a sistemas de controle; no exercício militar, a questão foi a gravação de informações sensíveis e a incerteza sobre seu destino. Em ambos, porém, a conectividade dos veículos colocou em evidência a necessidade de avaliar a segurança digital antes de incorporar equipamentos a serviços públicos ou atividades estratégicas.
O desafio vai além da origem dos veículos
A ocorrência na Noruega reacende uma discussão que envolve fabricantes, locadoras, autoridades e usuários: como garantir que os dados coletados por veículos conectados sejam utilizados apenas para finalidades legítimas e permaneçam protegidos contra acessos não autorizados?
A nacionalidade do fabricante pode fazer parte de uma avaliação de risco, sobretudo quando estão em jogo infraestruturas críticas e informações militares. No entanto, ela não substitui uma análise técnica dos sistemas, dos acessos disponíveis, dos contratos de tratamento de dados e dos mecanismos de proteção.
Para as Forças Armadas, o caso demonstra a importância de estabelecer regras claras para o uso de veículos comerciais em operações sensíveis, incluindo a desativação de funções desnecessárias, a verificação dos sistemas de gravação e a definição de procedimentos para apagar e proteger informações.
O episódio não comprova uma operação de espionagem chinesa. Mostra, contudo, que a coleta de dados por equipamentos conectados pode gerar riscos concretos quando ocorre em ambientes militares e envolve informações que deveriam permanecer protegidas. O desafio é identificar essas vulnerabilidades e controlá-las antes que dados sensíveis possam ser explorados por terceiros.