
Invasores alteraram os controles de temperatura de três instalações do serviço nacional de sangue francês. Sistemas de segurança evitaram danos aos produtos armazenados. O episódio ocorre em meio a uma série de ataques contra frigoríficos e congeladores comerciais em pelo menos 11 países europeus.
Uma nova onda de ataques cibernéticos contra sistemas de refrigeração na Europa atingiu instalações do serviço nacional de sangue da França, ampliando as preocupações sobre a segurança de equipamentos conectados à internet utilizados em setores essenciais. Na madrugada de segunda-feira, 2 de novembro, invasores conseguiram alterar os controles de temperatura e descongelamento de câmaras frigoríficas em três unidades do Établissement français du sang (EFS), responsável pela coleta, preparação e distribuição de produtos sanguíneos no país.
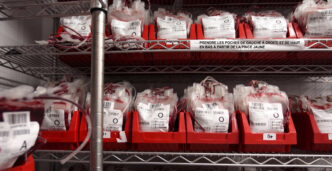
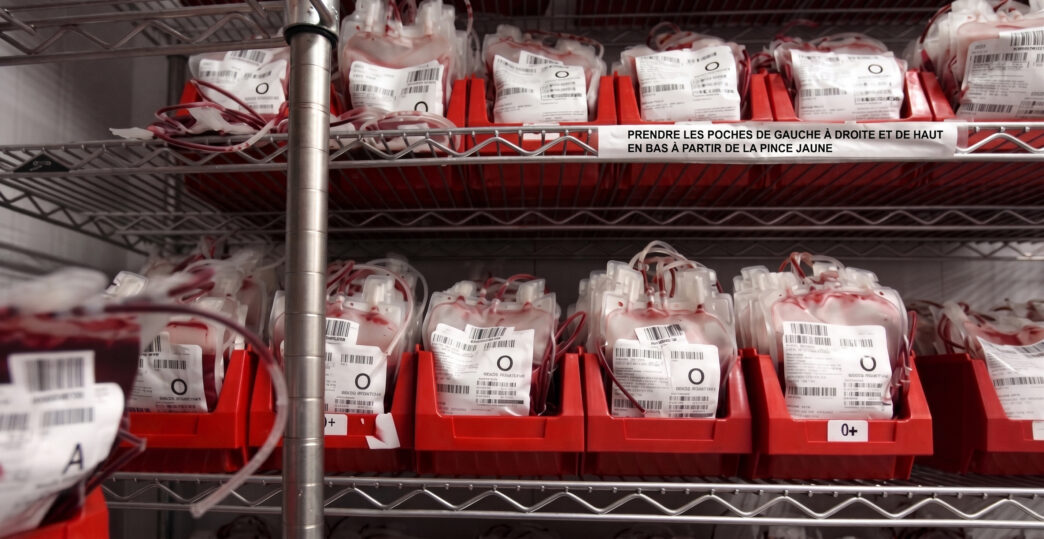
Segundo o organismo, os parâmetros de temperatura foram elevados a níveis extremamente altos, colocando em risco as condições de armazenamento de produtos como bolsas de plasma e amostras biológicas. Entretanto, os sistemas de monitoramento e alarme identificaram rapidamente as alterações, permitindo que as equipes técnicas interviessem antes que os materiais fossem comprometidos.
O EFS confirmou que nenhum produto sanguíneo foi perdido e que não foram identificadas consequências para a saúde dos pacientes. Parte dos materiais armazenados, incluindo plasma destinado a transfusões e à fabricação de medicamentos, foi transferida preventivamente para outras instalações.
Ataque atingiu fornecedor externo
Um detalhe importante da ocorrência é que o EFS não foi diretamente invadido. Segundo o organismo, o ataque comprometeu sistemas de controle e monitoramento utilizados por um fornecedor externo responsável pelos equipamentos de refrigeração.
A empresa Coolworld Rentals confirmou ter conhecimento de um incidente de segurança cibernética envolvendo um componente fornecido por terceiros. A companhia afirmou que apenas um número limitado de equipamentos foi afetado e que adotou medidas para conter o problema.
Após identificar a invasão, o serviço francês desativou os acessos remotos aos equipamentos comprometidos e reforçou o monitoramento das instalações. A Agência Nacional de Segurança dos Sistemas de Informação da França (ANSSI) e o Ministério da Saúde foram acionados para acompanhar a investigação.
O episódio não interrompeu as atividades de coleta e distribuição de sangue no país. O EFS informou que os produtos permaneceram protegidos e que as operações continuaram normalmente.
Ataques também atingem supermercados em vários países
O incidente nas instalações de armazenamento de sangue acontece em meio a uma sequência de ataques contra sistemas de refrigeração de supermercados e estabelecimentos alimentares em diferentes partes da Europa.
Nos primeiros dias de novembro, empresas do setor relataram invasões que permitiram alterar remotamente os parâmetros de funcionamento de câmaras frigoríficas, geladeiras e congeladores. Os episódios foram registrados em países como Bélgica, Suécia, Irlanda, Países Baixos, Estônia, Luxemburgo, Finlândia, Alemanha, Itália, Romênia e Reino Unido.
Em alguns estabelecimentos, os sistemas foram programados para elevar drasticamente a temperatura dos equipamentos, provocando o descongelamento de alimentos e a perda de grandes quantidades de produtos. Na Suécia, uma unidade de refrigeração de um supermercado teria atingido 50 °C, segundo relatos divulgados pela imprensa.
Na Itália, autoridades realizaram reuniões de emergência com representantes dos serviços de inteligência e da agência nacional de segurança cibernética. Na Bélgica, investigadores também passaram a examinar os incidentes registrados em estabelecimentos comerciais.
O problema não começou neste mês. Em outubro, uma onda anterior de ataques atingiu supermercados na França, Bélgica e Países Baixos. Na ocasião, centenas de estabelecimentos franceses teriam sido afetados, com prejuízos decorrentes da perda de alimentos refrigerados e congelados.
A rede neerlandesa Ahold Delhaize, uma das empresas atingidas, estimou que os efeitos do ataque de outubro poderiam reduzir suas vendas no quarto trimestre em até 250 milhões de euros. A companhia também alertou para possíveis impactos em seus resultados operacionais.
Equipamentos conectados podem representar uma vulnerabilidade
Os sistemas modernos de refrigeração comercial permitem que empresas e prestadores de serviços monitorem temperaturas, identifiquem falhas e realizem ajustes remotamente. Essa tecnologia facilita a manutenção e reduz custos operacionais, mas também pode abrir portas para invasões quando os equipamentos utilizam programas desatualizados, senhas frágeis ou conexões inadequadamente protegidas.
A ANSSI informou que acompanha comprometimentos envolvendo diferentes sistemas de controle de refrigeração, incluindo equipamentos das fabricantes Danfoss, Copeland e Dixell. Especialistas apontam que algumas dessas tecnologias apresentam vulnerabilidades conhecidas e podem permanecer expostas quando não recebem atualizações de segurança ou são conectadas diretamente à internet.
O Centro Nacional de Segurança Cibernética do Reino Unido também alertou para os riscos associados à utilização de equipamentos industriais antigos e sistemas de acesso remoto vulneráveis. Segundo especialistas, os ataques observados não exigiram necessariamente técnicas sofisticadas ou o uso de inteligência artificial: falhas de segurança já conhecidas podem ser suficientes para permitir o controle de determinados equipamentos.
União Europeia busca resposta conjunta
A dimensão internacional dos incidentes levou instituições europeias a intensificar a comunicação com autoridades nacionais e órgãos responsáveis pela segurança digital.
Em 3 de novembro, o porta-voz da Comissão Europeia, Thomas Regnier, confirmou que o bloco havia convocado reuniões com representantes de diferentes instituições e autoridades nacionais para discutir os ataques e coordenar medidas de proteção.
O representante afirmou que os episódios não deveriam ser tratados como ocorrências isoladas e destacou a necessidade de fortalecer a capacidade de resposta coletiva da Europa diante de ameaças cibernéticas.
Apesar das preocupações, até o momento não há confirmação de quem está por trás das invasões, nem de que os ataques contra supermercados e instalações de armazenamento de sangue tenham sido executados pelos mesmos responsáveis. Nenhum grupo foi oficialmente identificado como autor do incidente contra o EFS.
Alguns especialistas consideram a possibilidade de ações com motivação geopolítica, inclusive ataques híbridos patrocinados por Estados, mas essa hipótese ainda não foi comprovada. Outras explicações, como a atuação de criminosos independentes ou grupos de invasores digitais, continuam sendo consideradas.
O episódio francês evidencia que os riscos da segurança cibernética ultrapassam os computadores, os bancos e os sistemas de informação. Quando equipamentos essenciais passam a depender de conexões digitais, uma vulnerabilidade tecnológica pode colocar em risco cadeias de abastecimento, serviços de saúde e infraestruturas fundamentais para a população.


